White Paper · Teil 1 von 3

NIS-1 in Österreich: Die Vollzugsbilanz 2019 bis 2026

Teil 1: Die Zahlen der neuen Behörde. Was sieben Jahre NIS-1-Aufsicht in Österreich gezeigt haben, und was neu Betroffene unter NIS-2 daraus lernen können.

Auf einen Blick

Datenbasis: Erledigungen des Bundesamts für Cybersicherheit vom 16.10.2026, Stichtag 30.9.2026

Für rund 4.000 österreichische Unternehmen beginnt mit dem NISG 2026, was 104 Betreiber wesentlicher Dienste seit 2019 kennen: eine Aufsicht mit Nachweispflicht, Meldepflicht und Strafdrohung. Wie diese Aufsicht unter NIS-1 tatsächlich gearbeitet hat, zeigen erstmals zwei Auskünfte des Bundesamts für Cybersicherheit nach dem Informationsfreiheitsgesetz. Wir haben sie ausgewertet. Drei Ergebnisse sind für neu betroffene Unternehmen entscheidend.

Ergebnis 1

Die Aufsicht hat angezeigt, und zwar wegen fehlender Nachweise und Maßnahmen

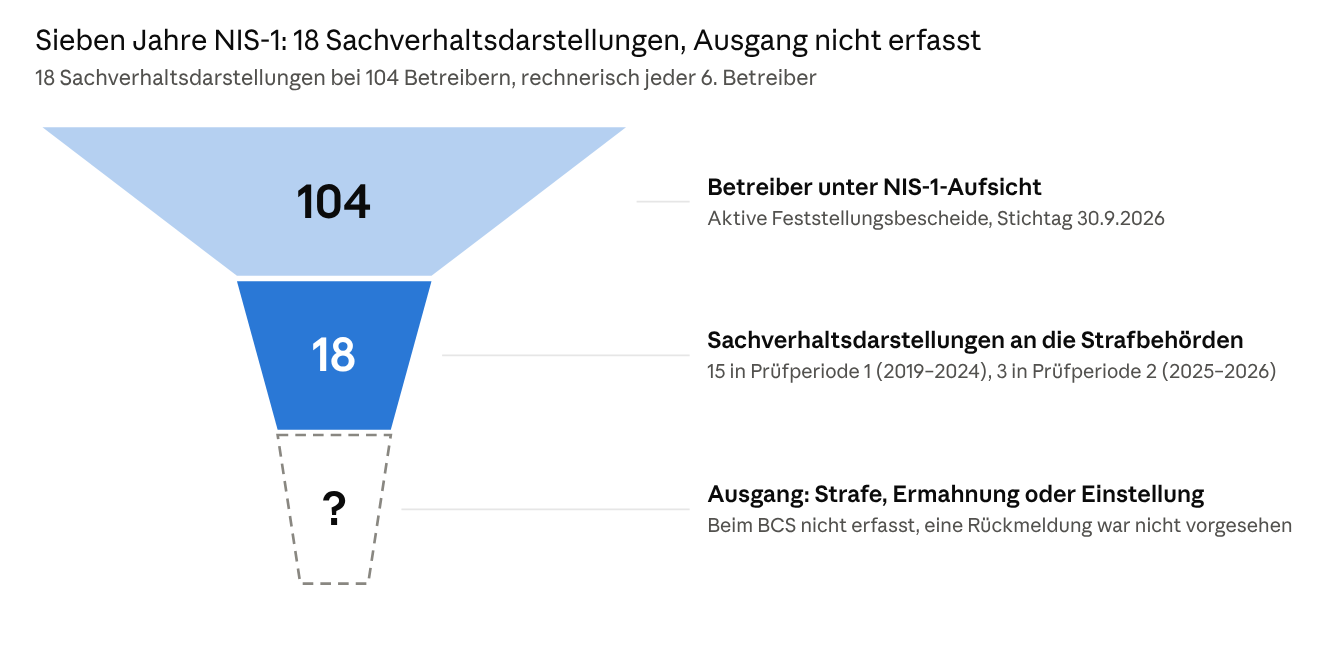
In sieben Jahren gingen 18 Sachverhaltsdarstellungen an die Strafbehörden, rechnerisch eine auf jeden sechsten der 104 Betreiber. Laut BMI-Bericht Cybersicherheit 2025 beruhte der überwiegende Teil auf Fristversäumnissen und nicht umgesetzten Sicherheitsmaßnahmen. Was aus den Verfahren wurde, ist beim Bundesamt nicht erfasst. Mit dem NISG 2026 berichten die Strafbehörden künftig jährlich, und der Strafrahmen steigt auf bis zu 10 Mio. Euro oder 2 % des weltweiten Jahresumsatzes.

Für Sie

Die eigentliche Arbeit ist nicht die Registrierung bis 31.12.2026, sondern die Sicherheitsmaßnahmen umzusetzen und das einer Prüfstelle belegen zu können. Das braucht Zeit, und kontrollieren kann die Behörde schon vor dem ersten formellen Nachweis.

Trichter: 104 Betreiber, 18 Sachverhaltsdarstellungen, Ausgang nicht erfasst
Quelle: BCS-Erledigung vom 16.10.2026 (Vollzugsstatistik), Fragen 1 und 6 · Stichtag 30.9.2026
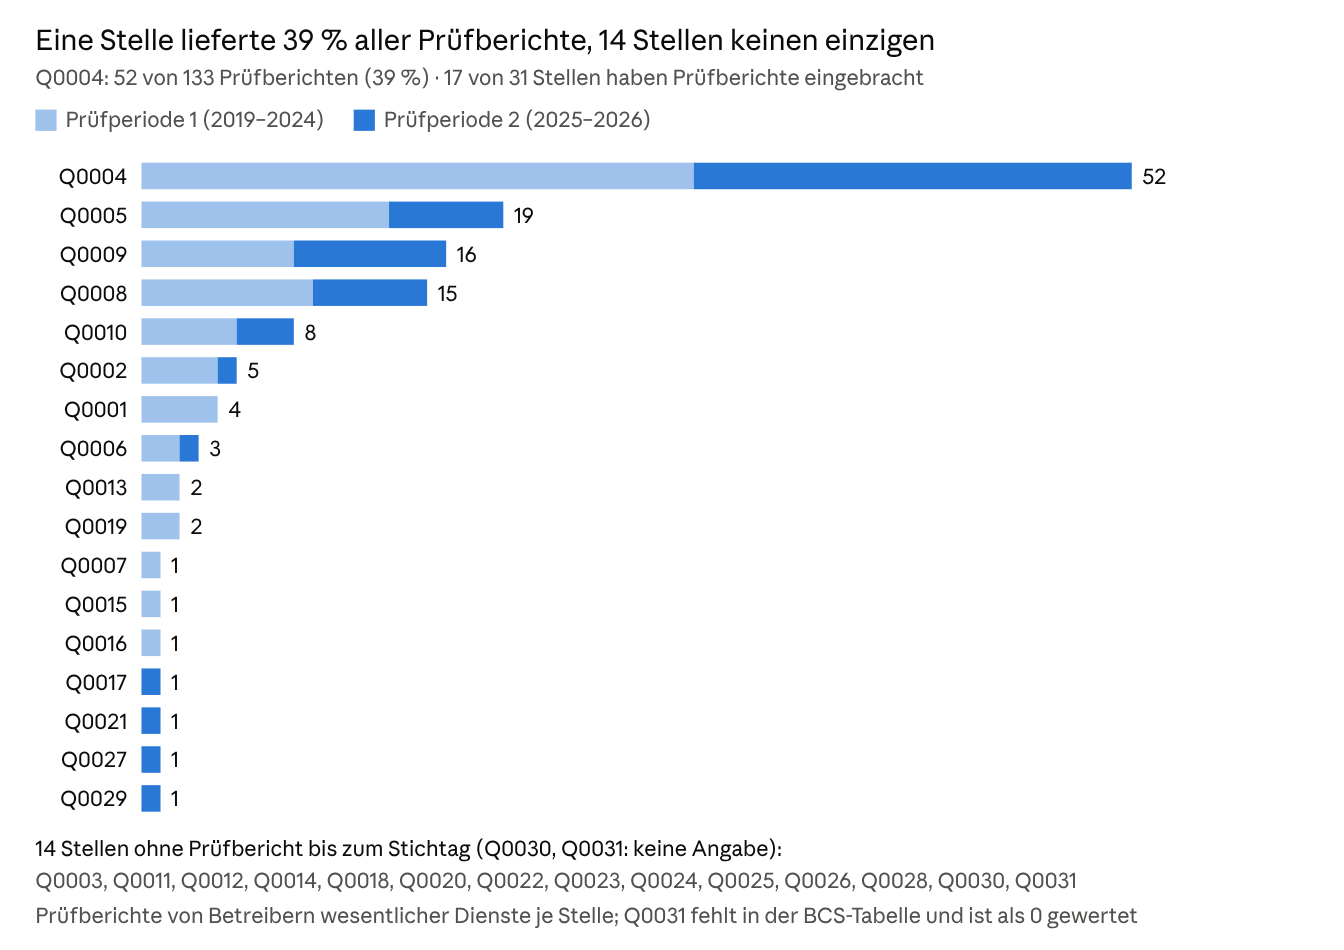
Balkendiagramm: Prüfberichte je Prüfstelle, eine Stelle lieferte 39 Prozent, 14 Stellen keinen
Quelle: BCS-Erledigung vom 16.10.2026 (Qualifizierte Stellen), Frage 5 · Stichtag 30.9.2026

Ergebnis 2

Der Prüfmarkt ist klein

Anerkannt waren 31 Prüfstellen, Prüfberichte eingebracht haben 17, und drei Viertel aller 133 Berichte stammen von nur vier Stellen. Die Behörde hat in sieben Jahren fünf Einschauen bei Prüfstellen gemacht. Dieselben Stellen prüfen künftig für ein Vielfaches an Unternehmen.

Für Sie

Suchen Sie Ihre Prüfstelle früh, und fragen Sie nach Referenzen in Ihrem Sektor, den konkreten Prüfern und der Zahl der Nachweise, die die Stelle schon eingereicht hat.

Ergebnis 3

Vorfälle zu melden ist Alltag

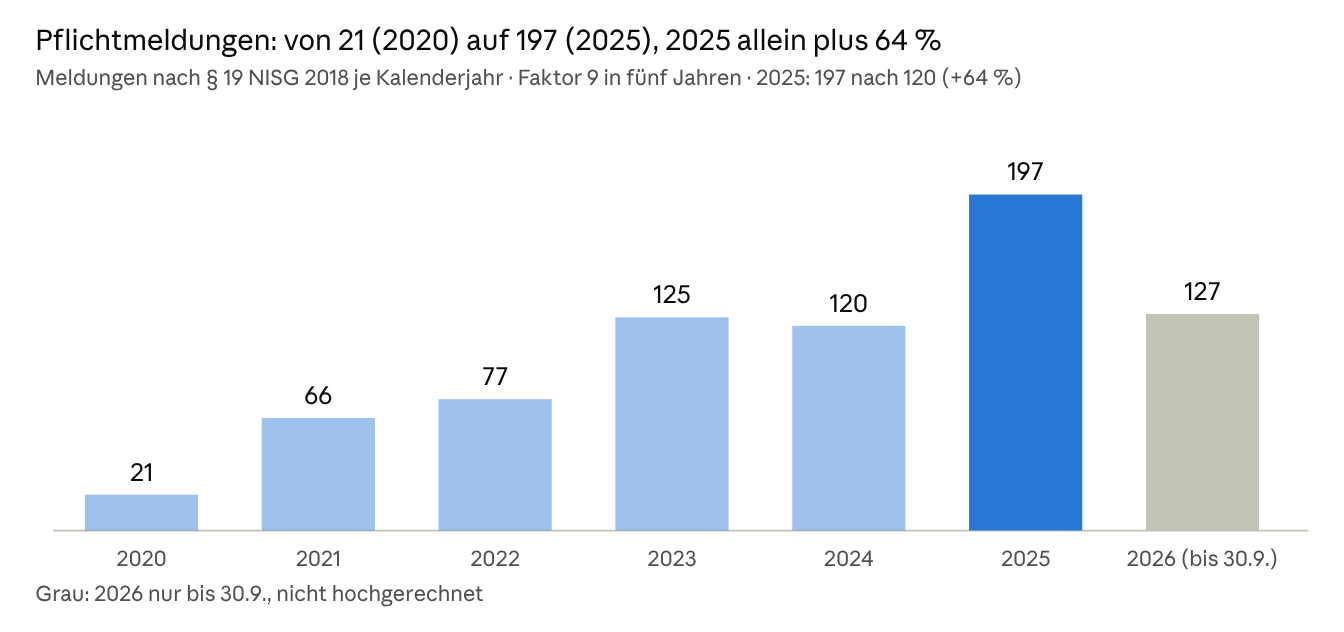
Die Pflichtmeldungen stiegen von 21 im Jahr 2020 auf 197 im Jahr 2025, rechnerisch fast zwei je Betreiber und Jahr.

Für Sie

Die Frühwarnung binnen 24 Stunden schafft nur, wer Zuständigkeit, Meldeschwelle und Meldeweg vorher geklärt hat.

Säulendiagramm: Pflichtmeldungen von 21 im Jahr 2020 auf 197 im Jahr 2025
Quellen: 2020 bis 2022 BMI-Bericht Cybersicherheit 2025, Abb. 9; 2023 bis 2026 BCS-Erledigung vom 16.10.2026 (Vollzugsstatistik), Frage 5

Download

Was im White Paper steht

Kostenlos, ohne Anmeldung. Lizenz CC BY 4.0: teilen und weiterverwenden mit Quellenangabe.

Wie es weitergeht

Anfragen an das Bundeskanzleramt, eine Nachfrage beim Bundesamt für Cybersicherheit und Anfragen an die Strafbehörden laufen. Teil 2 und Teil 3 der Serie werten sie aus.

Hinweise

Das White Paper dient der Information und ersetzt keine rechtliche Beratung. Es steht unter der Lizenz CC BY 4.0. Dem Bundesamt für Cybersicherheit danken wir für die fristgerechte und vollständige Beantwortung. Fragen, Hinweise oder Korrekturen gerne an thomas@section8.eu.